创建并安全管理 Token
把 Token 当成这台设备登录 ZhiFlo API 的密码。最稳妥的做法不是只创建一枚长期共用 Token,而是按设备和客户端分开创建,出了问题也只影响一处。
1. 创建专用 Token
标题为“1. 创建专用 Token”的章节-
打开 ZhiFlo API 门户的 API 密钥 页面。
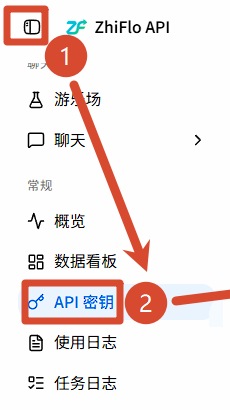
图中高亮的是侧边栏中的 API 密钥 入口。进入后会看到已有 Token 列表或空列表。
-
选择 创建 API 密钥。
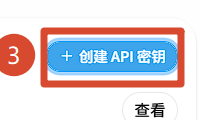
图中高亮的是 创建 API 密钥 按钮。
-
输入能识别用途的名称。
推荐包含设备和客户端,例如“台式机 Cherry Studio”。不要把完整 Token 写进名称。
-
选择当前要使用的分组。
如果账户只有一个可用分组,就选择它;不要为了尝试而随机切换分组。
-
设置有限的过期时间。
期限应覆盖本次使用需要,并留出更换时间。长期使用时可在到期前创建新 Token 并轮换。
-
设置有限额度。
按预期用途选择一个可控上限。额度过低可以调整或更换 Token;无限额度会扩大泄露影响。
-
完成创建。
创建窗口会显示新的 Token。
-
复制 Token。
把它存入可信的密码管理器。不要放在聊天记录、截图、共享文档、浏览器地址或代码仓库里。
创建完成后,列表中应出现刚才的名称、期限和额度。客户端需要填写 API Key、API Token 或 Token 时,使用的都是这段值,而不是 ZhiFlo 登录密码。
2. 一台设备或一个客户端使用一枚
标题为“2. 一台设备或一个客户端使用一枚”的章节例如,笔记本 Codex、台式机 Cherry Studio 和家庭服务器脚本分别使用三枚 Token。这样可以:
- 从名称看出用量来自哪里;
- 只撤销丢失设备上的凭据;
- 为不同用途设置不同期限和额度;
- 轮换时不打断其他客户端。
不要在多台设备之间复制同一枚 Token 作为默认做法。
3. 轮换即将到期的 Token
标题为“3. 轮换即将到期的 Token”的章节- 创建一枚用途相同的新 Token。
- 只更新一个客户端中的凭据字段。
- 在该客户端发送一条不会修改数据的简短消息。
- 确认客户端收到回复。
- 撤销旧 Token。
如果更新后出现 401,先检查是否复制完整、前后是否多了空格,以及是否填入了客户端的 Token 字段。旧 Token 尚未撤销时,可以先切回旧值恢复使用。
4. Token 泄露或设备丢失
标题为“4. Token 泄露或设备丢失”的章节立即在 API 密钥 列表撤销对应 Token,再为仍需使用的客户端创建新 Token。不要等待额度耗尽,也不要让他人通过“发完整 Token 帮你检查”的方式排错。
撤销后,使用这枚 Token 的请求应停止通过认证。若其他客户端也同时失效,说明它们共用了同一枚 Token;为每个客户端分别创建新值。
下一步:从账户列表 复制正确的模型 ID。